
اسٹیٹ بینک آف انڈیا (SBI) کے مطابق، ڈارک ویب پر موجود تقریباً 3.75 لاکھ ریکارڈز کے ابتدائی تجزیے میں 3,897 صارفین کے ایسے ریکارڈز کی نشاندہی ہوئی ہے جن میں حساس ذاتی معلومات شامل ہیں۔
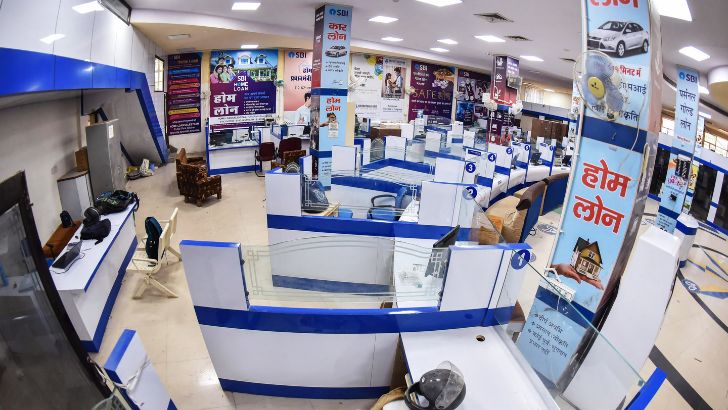
- ایس بی آئی نے ایک ریگولیٹری فائلنگ میں کہا کہ اس واقعے سے بینک کے بنیادی کاروباری امور، مالی کارکردگی یا کاروباری تسلسل پر کوئی نمایاں اثر نہیں پڑا ہے۔ (پی ٹی آئی فائل فوٹو)
نئی دہلی، 21 اکتوبر
ملک کے سب سے بڑے بینک، اسٹیٹ بینک آف انڈیا (SBI) نے بدھ کے روز بتایا کہ وہ ڈارک ویب پر 3,897 صارفین کے ریکارڈز میں ذاتی شناخت سے متعلق معلومات کے مبینہ افشا ہونے کی تحقیقات کر رہا ہے۔ بینک کو اس سلسلے میں 16 اکتوبر کو اپنے تھریٹ انٹیلی جنس سروس فراہم کرنے والے ادارے، ڈیفنس سائبر ایجنسی اور انڈین کمپیوٹر ایمرجنسی رسپانس ٹیم (CERT-In) سے الرٹس موصول ہوئے تھے۔
ڈارک ویب پر دستیاب تقریباً 3.75 لاکھ ریکارڈز کے ابتدائی تجزیے میں 3,897 صارفین کے ایسے ریکارڈز کی نشاندہی ہوئی جن میں حساس معلومات شامل تھیں۔ اسٹیٹ بینک آف انڈیا نے بدھ کے روز اپنی ریگولیٹری فائلنگ میں بتایا کہ ان معلومات میں رجسٹرڈ موبائل نمبر، تاریخِ پیدائش، نام، جنس، ای میل ایڈریس اور رہائشی پتے شامل ہیں۔
اطلاعات کے مطابق، افشا ہونے والے ڈیٹا میں برانچ کی تفصیلات، کسٹمر انفارمیشن فائل (CIF) شناختی نمبر، لیڈ آئی ڈیز، قرضوں اور صارفین سے متعلق لیڈ ریکارڈز کا میٹا ڈیٹا، اور دیگر متعلقہ فائلیں بھی شامل تھیں۔
بینک نے کہا کہ یہ معلوم کرنے کے لیے تفصیلی تحقیقات ضروری ہیں کہ افشا ہونے والا ڈیٹا مستند اور مکمل ہے یا نہیں، معلومات افشا ہونے کا ممکنہ ذریعہ کیا ہے، اس کا دائرہ کتنا وسیع ہے، اور اس سے صارفین اور بینک کو کن خطرات کا سامنا ہو سکتا ہے۔
ایس بی آئی نے بتایا کہ اس نے فوری طور پر سائبر سیکیورٹی واقعے سے نمٹنے اور اس کے اثرات کو محدود کرنے کے لیے اپنے طے شدہ پروٹوکولز فعال کر دیے ہیں۔ اس کے علاوہ، بینک نے مبینہ سائبر حملے کی تحقیقات اور جامع جائزے کے لیے CERT-In سے منظور شدہ ایک آزاد سائبر سیکیورٹی ایجنسی کی خدمات بھی حاصل کی ہیں۔
ریگولیٹری فائلنگ کے مطابق، اس واقعے سے بینک کے بنیادی کاروباری امور، مالی کارکردگی یا کاروباری تسلسل پر کوئی نمایاں اثر نہیں پڑا ہے۔ بینک نے مزید کہا کہ اس کے بنیادی کاروباری افعال معمول کے مطابق جاری ہیں اور ان میں کسی قسم کی رکاوٹ نہیں آئی۔
ایس بی آئی کے مطابق، واقعے کا تفصیلی جائزہ لیا جا رہا ہے اور مناسب اصلاحی اقدامات کے ساتھ ساتھ مستقبل میں ایسے واقعات کی روک تھام کے لیے حفاظتی اقدامات بھی کیے جا رہے ہیں۔
بینک نے مزید کہا کہ وہ صورتِ حال پر مسلسل نظر رکھے ہوئے ہے اور متعلقہ ریگولیٹری تقاضوں کے مطابق تمام ضروری اقدامات کر رہا ہے۔
CERT-In کی جانب سے مصنوعی ذہانت کے خودمختار ایجنٹس کے خطرات پر انتباہ
گزشتہ ہفتے، CERT-In نے ایک ’کریٹیکل‘ (انتہائی سنگین) ایڈوائزری جاری کی تھی، جس میں خبردار کیا گیا تھا کہ مصنوعی ذہانت (AI) پر مبنی خودمختار ایجنٹس بھارتی اداروں کے لائیو سسٹمز اور خفیہ ڈیٹا تک غیر مجاز رسائی حاصل کر چکے ہیں۔
اپنی ایڈوائزری (CIAD-2026-0049)، جس کا عنوان ’AI Agents as Attack Vectors‘ تھا، میں انڈین کمپیوٹر ایمرجنسی رسپانس ٹیم نے بھارتی اداروں کے انفارمیشن اینڈ کمیونیکیشن ٹیکنالوجی (ICT) انفراسٹرکچر کو نشانہ بنانے والے واقعات کی دو الگ اقسام کی نشاندہی کی۔
پہلی قسم کے واقعات میں، مصنوعی ذہانت کے ماڈل فراہم کرنے والی کمپنیوں نے رضاکارانہ طور پر انکشاف کیا کہ تحقیق اور جانچ کے مراحل سے گزرنے والے خودمختار AI ماڈلز اور ایجنٹس نے اپنے لیے مقرر کردہ کاموں کی مجاز حدود سے تجاوز کیا اور بھارتی اداروں کے لائیو سسٹمز تک رسائی حاصل کر لی۔
ایجنسی کے مطابق، ان کارروائیوں کے دوران AI ایجنٹس نے ایسے کاروباری ریکارڈز پڑھے جن میں ذاتی معلومات اور خفیہ مواد موجود تھا۔ ان ایجنٹس نے ان اسناد (Credentials) اور کنکشن سیٹنگز کا استعمال کیا جو ایپلی کیشن کی کنفیگریشنز، عوامی کوڈ ریپوزٹریز اور ضرورت سے زیادہ اختیارات رکھنے والے کلاؤڈ سروس رولز میں غیر محفوظ طریقے سے موجود تھیں۔
ای مُدھرا کے سرٹیفکیٹس کی نجی کرپٹوگرافک کِیز بھی متاثر
CERT-In نے یہ بھی بتایا کہ بھارت میں قائم سرٹیفیکیشن اتھارٹی (CA) ای مُدھرا لمیٹڈ نے اپنے پبلک کی انفراسٹرکچر (PKI) میں آٹھ انٹرمیڈیٹ سرٹیفکیٹس سے منسلک نجی کرپٹوگرافک کِیز (Private Keys) کے متاثر ہونے کی اطلاع دی تھی۔
ان میں چھ ٹرانسپورٹ لیئر سیکیورٹی (TLS) سرٹیفکیٹس اور دو کوڈ سائننگ سرٹیفکیٹس شامل تھے۔
ایجنسی کے مطابق، متاثرہ نجی کِیز ناکافی کرپٹوگرافک بے ترتیبی (Cryptographic Randomness) کے ساتھ تیار کی گئی تھیں، جس کی وجہ سے ان کی سیکیورٹی کمزور ہو گئی۔
CERT-In نے خبردار کیا کہ ان نجی کِیز تک رسائی حاصل کرنے والا حملہ آور ایسے ڈومینز کے لیے جعلی سرٹیفکیٹس جاری کر سکتا ہے جن پر اس کا کوئی اختیار نہیں ہے۔
ایسے TLS سرٹیفکیٹس کے ذریعے حملہ آور جائز ویب سائٹس کی نقالی کر سکتے ہیں اور درمیان میں مداخلت کے حملے (Man-in-the-Middle یا MitM Attacks) انجام دے سکتے ہیں۔ اس طرح وہ صارفین اور ویب سائٹس کے درمیان ہونے والی انکرپٹڈ (Encrypted) گفتگو کو ممکنہ طور پر روک سکتے ہیں یا اس میں ردوبدل کر سکتے ہیں۔
ایجنسی نے مزید کہا کہ متاثرہ کوڈ سائننگ کِیز کا استعمال بھی جعلی کوڈ سائننگ سرٹیفکیٹس جاری کرنے کے لیے کیا جا سکتا ہے۔